Ejecutar gpupdate /force en una estación de trabajo o servidor miembro y recibir el mensaje «Se produjo un error al procesar la directiva de grupo del equipo» (con los códigos de evento 1058 o 1030) es uno de los síntomas más habituales de problemas estructurales en Active Directory.
Las directivas de grupo (GPO) constituyen el núcleo de la seguridad y configuración centralizada en entornos corporativos de Microsoft. Cuando un equipo cliente no puede aplicar las directivas, la causa rara vez reside en el propio cliente; generalmente se trata de una avería silenciosa en la replicación del recurso compartido SYSVOL entre controladores de dominio, problemas de canal seguro en la cuenta del equipo o inconsistencias en los registros DNS. Si administras tus controladores de dominio sobre hipervisores en centros de datos, puedes optimizar su infraestructura con nuestra Guía de virtualización en Proxmox VE 8 y auditar incidentes de seguridad mediante nuestra Guía de monitorización SIEM con Wazuh.
// EJECUCIÓN RÁPIDA (TL;DR) – DIAGNÓSTICO EN 3 COMANDOS
# 1. Comprobar y reparar el canal seguro del equipo con el dominio (PowerShell Admin):
Test-ComputerSecureChannel -Repair -Verbose
# 2. Generar informe HTML forense de aplicación de directivas:
gpresult /h C:\gpreport.html && start C:\gpreport.html
# 3. En el Domain Controller, auditar SYSVOL y servicios de directorio:
dcdiag /test:sysvolcheck /test:netlogons /test:frssysvol
1. Análisis Forense de los Códigos de Evento 1058 y 1030
Cuando gpupdate /force falla, abre el Visor de Eventos en el equipo cliente (eventvwr.msc) y navega a Registros de Windows > Sistema buscando eventos de origen GroupPolicy:
- Evento 1058: El equipo intentó leer el archivo
gpt.inien la ruta de red de SYSVOL (ejemplo:\\tudominio.local\sysvol\tudominio.local\Policies\{GUID}\gpt.ini), pero el archivo no existe o el acceso fue denegado. - Evento 1030: El cliente no pudo consultar la lista de objetos de directiva de grupo desde Active Directory debido a problemas en la llamada a procedimiento remoto (RPC). Si este es tu caso, aplica las soluciones de nuestra guía para corregir el error 1722 del Servidor RPC en Active Directory.
Causa 1: Desincronización o Bloqueo en la Replicación DFS-R de SYSVOL
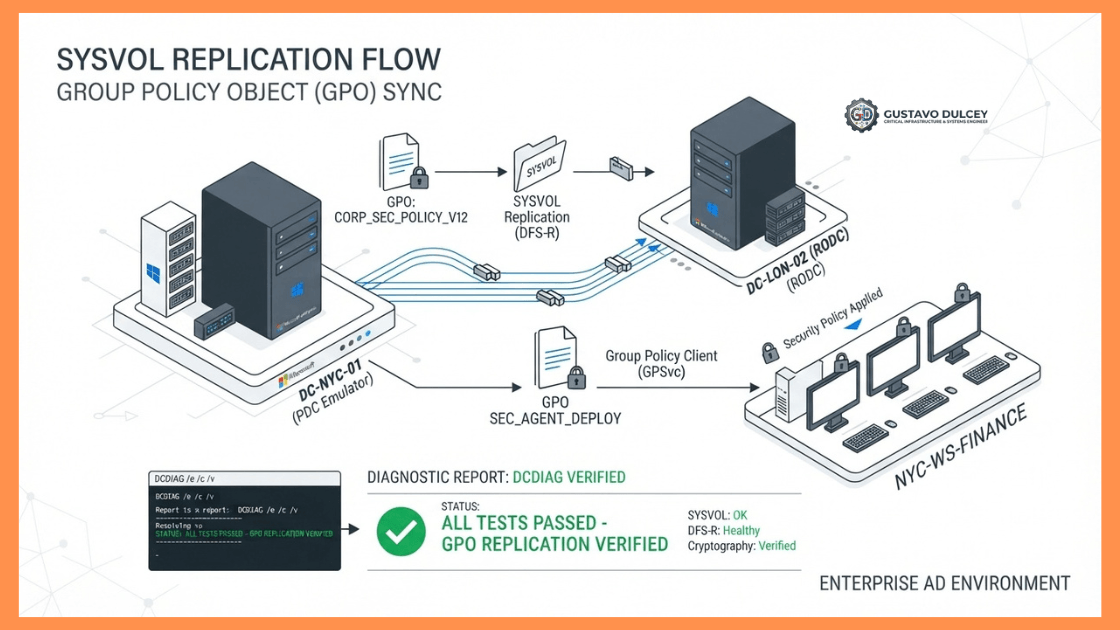
En entornos con múltiples controladores de dominio, las plantillas de directivas se replican entre servidores mediante el motor DFS-R (Distributed File System Replication). Si un controlador de dominio sufre un reinicio abrupto por corte de energía, DFS-R entra en estado de Dirty Shutdown (Evento 2213) y detiene la replicación de SYSVOL indefinidamente.
Cómo verificar el estado de SYSVOL en el Controlador de Dominio
Abre PowerShell como Administrador en el DC y ejecuta:
Get-WmiObject -Namespace root\microsoftdfs -Class DfsrVolumeInfo | Select-Object VolumePath, StateSi el estado no es State 4 (Normal), el servicio está suspendido. Para reanudar la replicación segura sin perder políticas:
# Obtener el GUID del volumen bloqueado desde el Evento 2213 y ejecutar:
wmic /namespace:\\root\microsoftdfs path dfsrmachineconfig call ResumeReplication "GUID_DEL_VOLUMEN"
Causa 2: Permisos Dañados en la Raíz de la Carpeta SYSVOL
Las directivas de equipo requieren que la cuenta especial Domain Computers (Equipos del Dominio) y Authenticated Users (Usuarios Autenticados) tengan permisos de lectura explícitos sobre el contenedor de políticas. Un error común al aplicar auditorías restrictivas es retirar estos permisos, provocando fallos de acceso denegado en todos los puestos clientes.
Restablecer los permisos por defecto mediante ‘dcgpofix’
Si las directivas predeterminadas del dominio (Default Domain Policy o Default Domain Controllers Policy) sufrieron corrupciones de permisos, puedes restablecerlas a su estado original de fábrica ejecutando en el PDC Emulator:
# Restablecer solo la Default Domain Policy:
dcgpofix /target:Domain

# Restablecer la política de controladores de dominio:
dcgpofix /target:DC
Causa 3: Desfase del Reloj del Sistema y Tokens Kerberos
El procesamiento de directivas de grupo requiere que el cliente obtenga un ticket Kerberos TGS para el servicio CIFS/SMB del controlador de dominio. Si existe una diferencia superior a 300 segundos (5 minutos) entre el reloj del cliente y el del Domain Controller, la autenticación fallará silenciosamente y gpupdate abortará.
Solución en el cliente afectado:
# Forzar sincronización con la jerarquía del dominio
w32tm /resync /rediscover
Batería Completa de Diagnóstico con DCDIAG
Para asegurarte de que ningún servicio subyacente en el controlador de dominio esté comprometiendo el bosque corporativo, ejecuta la suite integral de validación de salud:
dcdiag /v /c /d /e /s:DC01.tudominio.local > C:\salud_dominio.txtInspecciona el archivo de texto generado prestando atención a los siguientes tests críticos:
Starting test: Advertising— Valida que el DC se anuncie correctamente como servidor de catálogo global y autenticación.Starting test: FrsSysvol / DFSREvent— Confirma que no existan bloqueos de I/O en el almacenamiento de SYSVOL.Starting test: Services— Comprueba que los servicios DNS, KDC y Netlogon estén en ejecución.
Validación Final en el Cliente
Tras solucionar el problema de replicación o permisos en los controladores de dominio, ejecuta en el cliente:
# Purgar caché de directivas local
del /q /f %windir%\system32\GroupPolicy\Machine\registry.pol
del /q /f %windir%\system32\GroupPolicy\User\registry.pol

# Forzar actualización completa
gpupdate /force /boot
El comando responderá con: «Se completó correctamente la actualización de la directiva de equipo y de usuario». Si el entorno requiere reiniciar el equipo para aplicar directivas de instalación de software o asignación de certificados, permitirá el reinicio automático.
Preguntas Frecuentes
¿Por qué gpresult muestra “Filtrado: Denegado (Seguridad)” en una directiva?
Ocurre cuando el objeto de directiva tiene configurado un Filtrado de Seguridad (Security Filtering) que excluye al usuario o al equipo que intentó aplicarla, o cuando la opción Apply Group Policy no está marcada para el grupo correspondiente en la consola GPMC.
¿Un fallo en la base de datos de Active Directory puede romper SYSVOL?
Sí. Si el archivo ntds.dit sufre daños por problemas en disco o apagados abruptos, el motor transaccional ESE se detiene. En entornos heterogéneos donde también conviven servicios web y bases de datos relacionales, conviene auditar los mecanismos de contingencia revisando nuestra guía para reparar bases de datos MySQL InnoDB corruptas y asegurar las conexiones remotas de soporte mediante nuestra guía para desplegar un servidor VPN con WireGuard.
Manual técnico de infraestructura y gestión de identidades corporativas elaborado por Gustavo Dulcey, Ingeniero de Sistemas especializado en Directorio Activo y Ciberseguridad Defensiva.